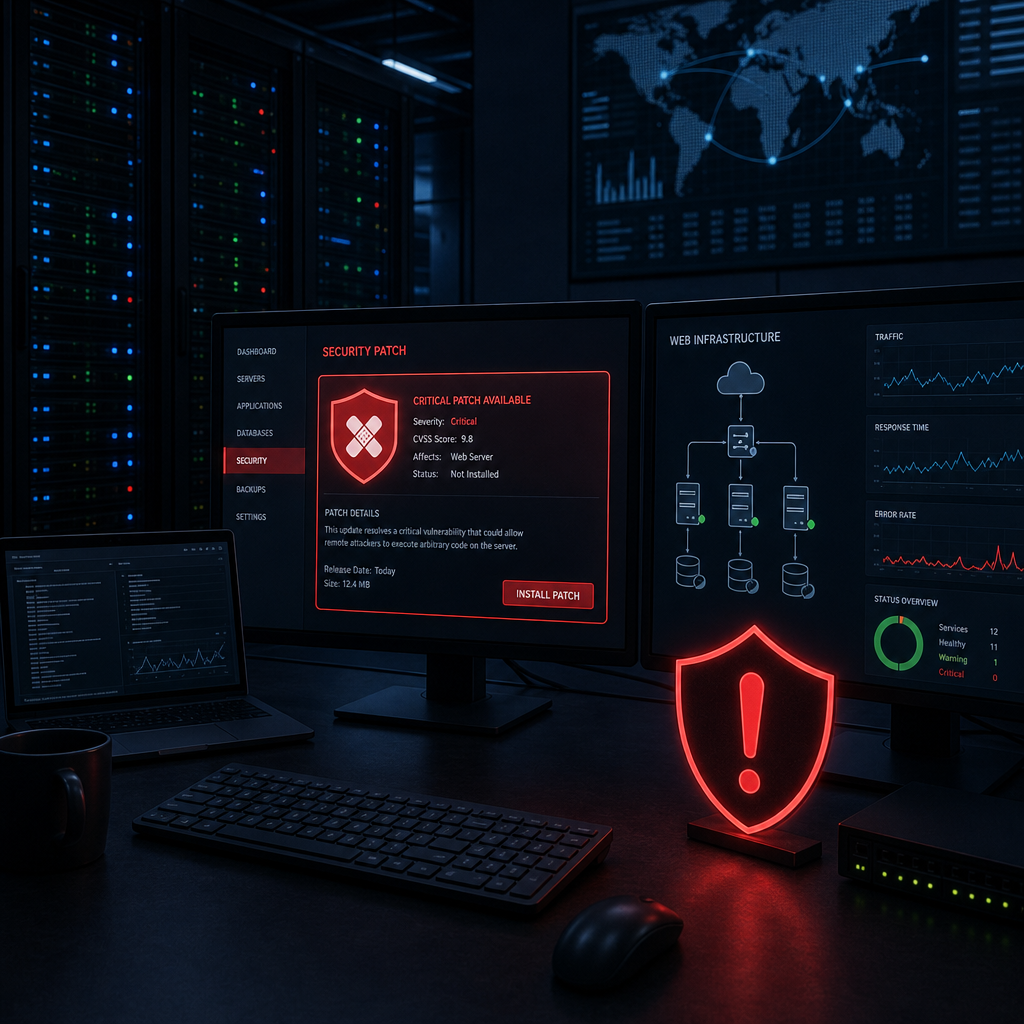
PHP에서 심각도 9.2점의 취약점 두 건이 공개되자 유럽 여러 기관이 웹사이트를 일시 중단하고 긴급 패치를 적용했다. 네덜란드의 정부 포털과 항만, 병원, 덴마크의 학교 플랫폼, 핀란드·독일·프랑스의 정부 사이트, 일부 대학과 비영리 기관이 예방 차원에서 외부 접속을 막았다. 이 결함은 특정 조건에서 계정이나 비밀번호 없이 서버 명령을 실행할 수 있어, 성공하면 데이터 탈취나 화면 변조, 시스템 장악으로 이어질 수 있다.
영향이 큰 이유는 PHP가 워드프레스, 드루팔, 줌라 같은 웹사이트 도구의 기반이며, 서버 측 언어를 확인할 수 있는 사이트의 약 70%가 이를 쓰기 때문이다. 이번 취약점은 오픈AI와 구글의 AI 모델을 활용한 보안 연구로 확인됐고, 10년 넘게 남아 있던 복잡한 공격 경로를 AI가 더 빠르게 분석할 수 있다는 점도 드러났다. 수정본은 배포됐지만 공개된 정보는 공격자에게도 단서가 된다. 따라서 일반적인 워드프레스 자동 업데이트만으로는 부족하고, 서버에 설치된 PHP 자체를 바로 업데이트해야 한다.