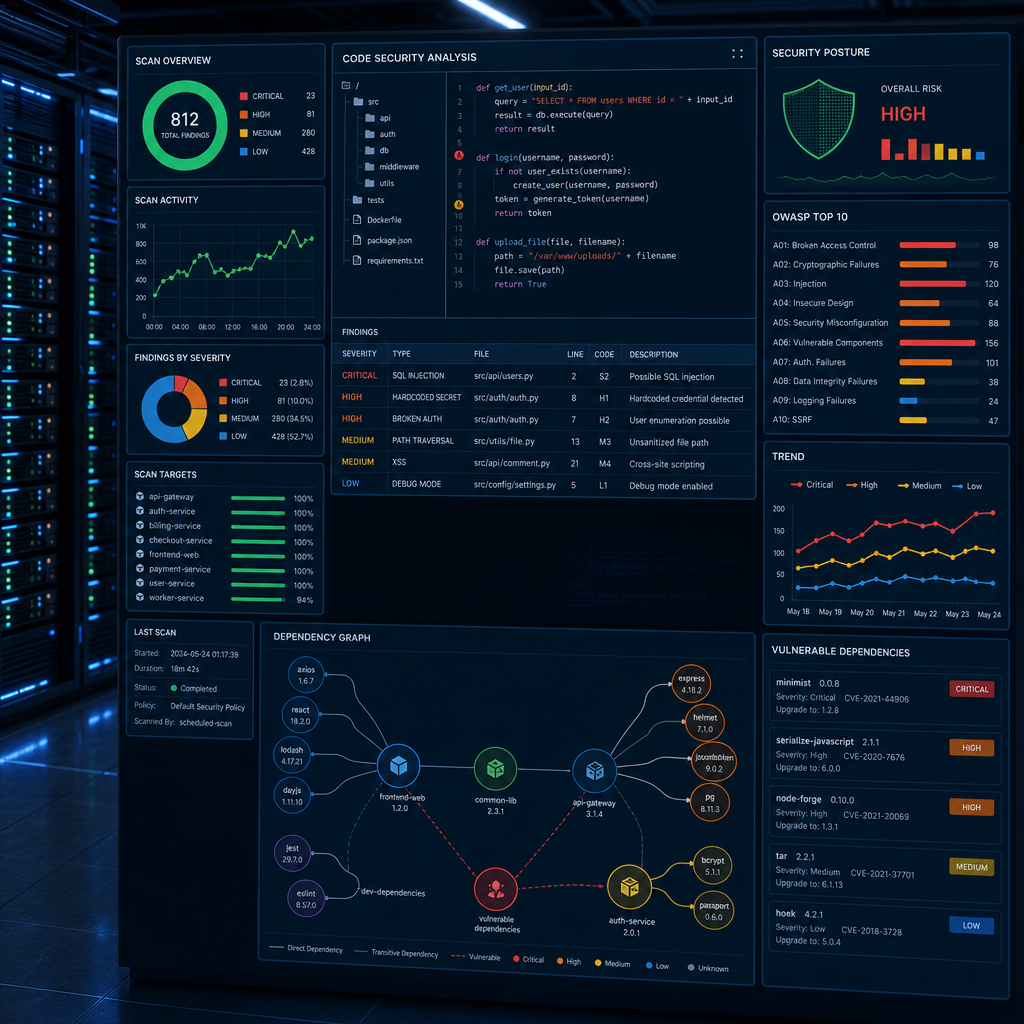
앤트로픽은 8일 오픈소스 소프트웨어의 보안 취약점을 찾는 무료 서비스 'OSS 스캐너'를 공개했다. 프로젝트가 자발적으로 등록하면 회사의 최신 AI 모델로 정기 검사를 받을 수 있다. 이 서비스는 프로젝트 글래스윙에서 클로드를 활용해 취약점을 찾은 경험을 바탕으로 나왔다. 회사는 취약점 탐지 성능이 최근 크게 올라, 관련 벤치마크에서 대형언어모델이 지난해 초 20% 미만을 찾던 수준에서 올해 85% 이상을 탐지하는 수준이 됐다고 설명했다.
핵심은 사람 검토 전에 AI가 보고서를 먼저 제공하는 선택형 신속 보고 체계다. 보고서에는 재현 방법, 원인 설명, 가능하면 문제가 들어온 시점을 찾는 이분 탐색 분석과 후보 패치가 포함된다. 앤트로픽은 48개 프로젝트에서 찾은 고위험·치명적 취약점 97건을 전문 침투 테스터가 검토한 결과 85건이 기존 공개 기준을 충족했다고 밝혔다. 다만 중복 보고나 잘못된 분석 가능성은 남아 있어, 실제 위험도와 공격 가능성은 각 프로젝트 환경에서 추가 확인이 필요하다.