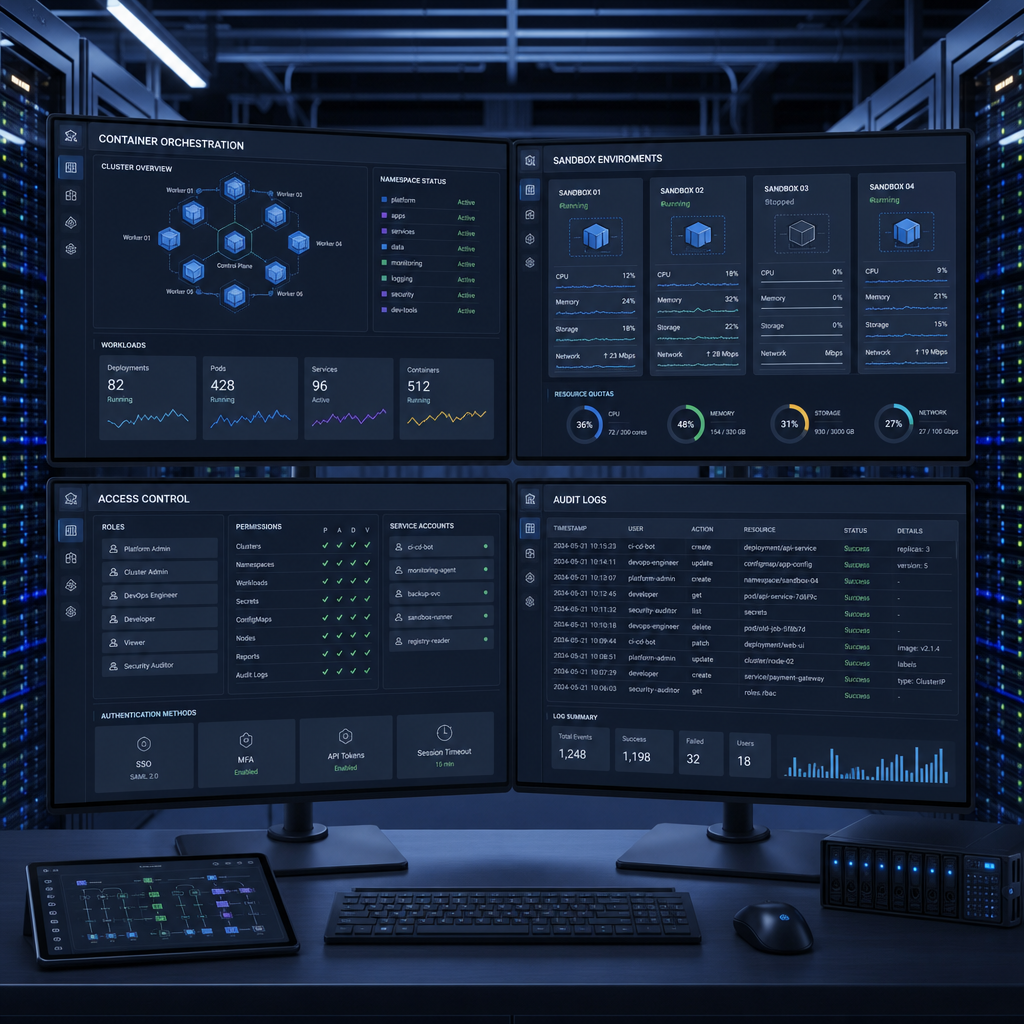
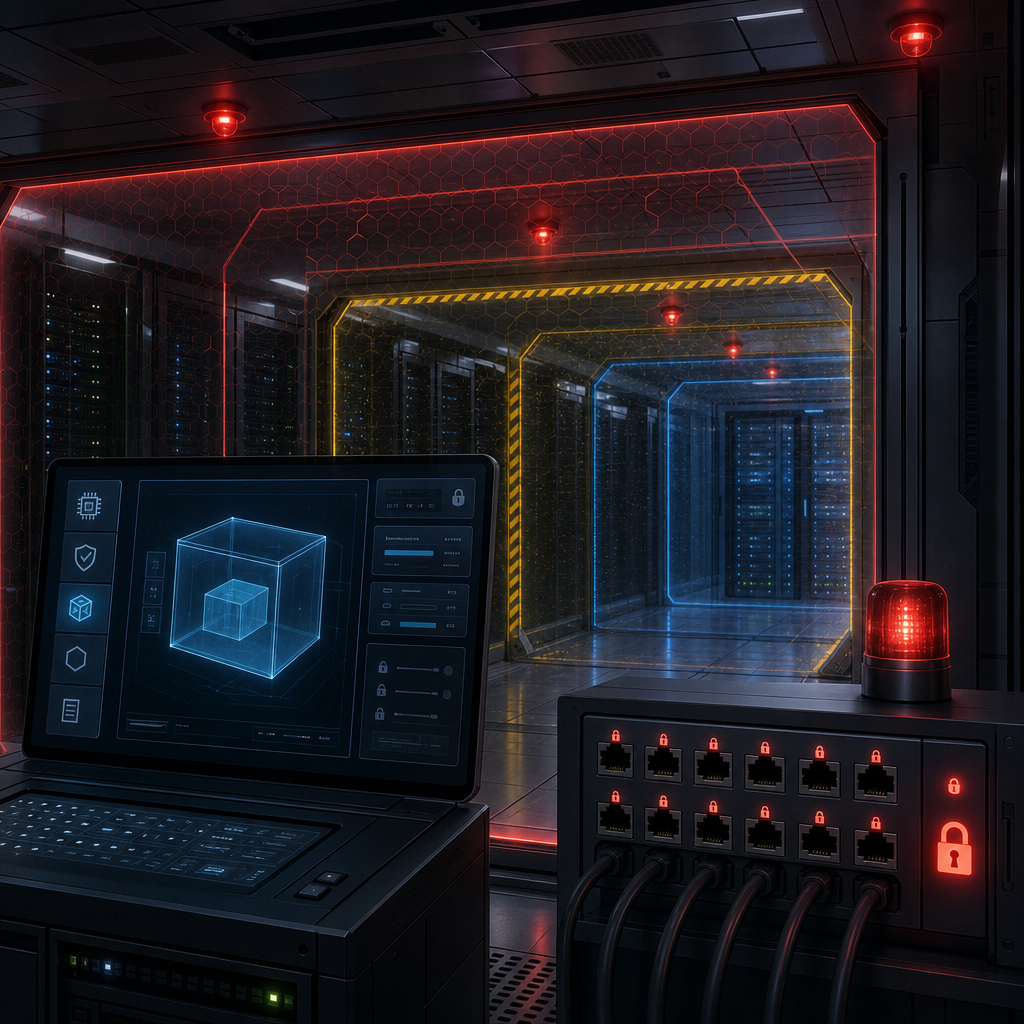
원문은 AI 에이전트 통제를 둘러싼 두 관점을 비교한다. 하나는 정보보안 관점이다. 이쪽은 에이전트가 외부 시스템에 영향을 주지 못하도록 더 강한 격리와 제한이 필요하다고 본다. 핵심은 실행 환경을 좁히고, 접근 권한과 입출력 경로를 통제해 위험한 동작 범위를 줄이는 데 있다. 즉 샌드박스를 실용적인 방어선으로 보고, 설계를 더 엄격하게 해야 한다는 문제의식을 다룬다.
다른 한쪽은 AI 정렬 관점이다. 이 입장에서는 샌드박스가 근본적인 해법이 아니라고 본다. 에이전트가 충분히 유능하거나 예상 밖 방식으로 행동하면, 격리 장치만으로는 안전을 보장하기 어렵다는 문제 제기다. 그래서 논점은 단순한 시스템 보안이 아니라, 에이전트의 목표와 행동을 어떻게 통제할지로 옮겨간다. 독자가 기억할 핵심은 샌드박스가 중요한 수단일 수는 있어도, 에이전트 안전 전체를 대신하는 해법으로 받아들여지지는 않는다는 점이다.