엔비디아는 AI 에이전트 확산에 맞춰 기존 소프트웨어 보안 원칙을 에이전트 환경 전체로 넓혀야 한다고 밝혔다. AI 보안을 모델의 안전성만으로 보지 않고, 요구사항과 통제 수단, 책임 주체, 검증 가능한 증거를 갖춘 엔지니어링 문제로 다뤄야 한다는 설명이다. 에이전트는 추론하고 외부 도구를 쓰며 데이터와 상황에 따라 행동을 바꾸기 때문에, 보안 대상도 모델에 그치지 않는다. 엔비디아는 모델, 하네스, 런타임, 데이터, 신원, 서비스, 인프라를 함께 묶은 전체 스택 관점이 필요하다고 했다.
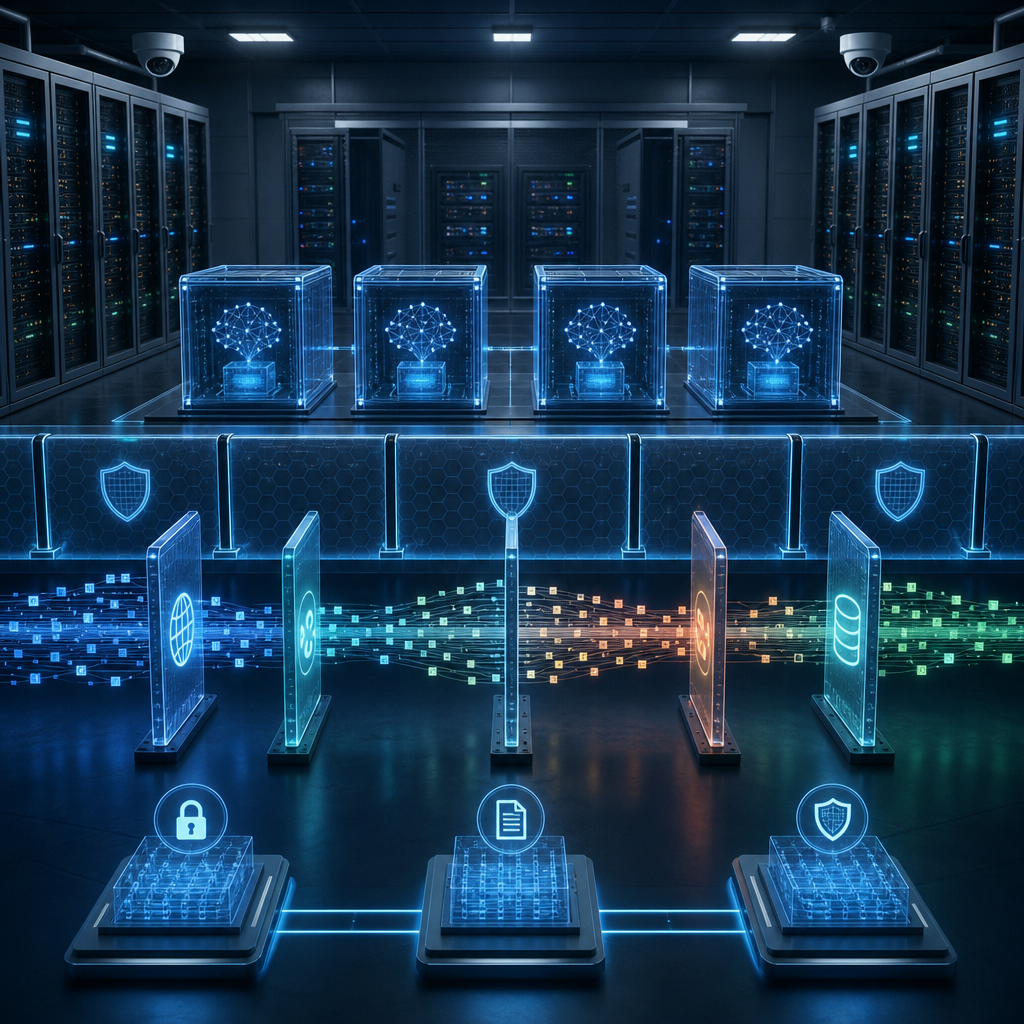
중요한 점은 에이전트가 잘못 판단해도 보안 경계는 유지돼야 한다는 것이다. 예를 들어 문서 속 악성 명령이 고객정보를 외부로 보내려 해도, 네트워크 정책이 승인되지 않은 전송을 막고 도구 호출과 인가 결정, 실행 결과를 보호된 로그에 남겨야 한다. 고객정보 수정 권한이 외부 전송 권한으로 자동 확대돼서도 안 된다. 각 에이전트에는 추적 가능한 신원과 작업 범위에 맞는 자격만 주고, 중요 작업과 권한 변경에는 사람 승인을 두는 구조가 필요하다고 했다. 엔비디아는 이를 구현하는 예로 샌드박스에서 실행을 격리하고 접근을 제어하는 오픈소스 보안 런타임 오픈쉘을 제시했다.